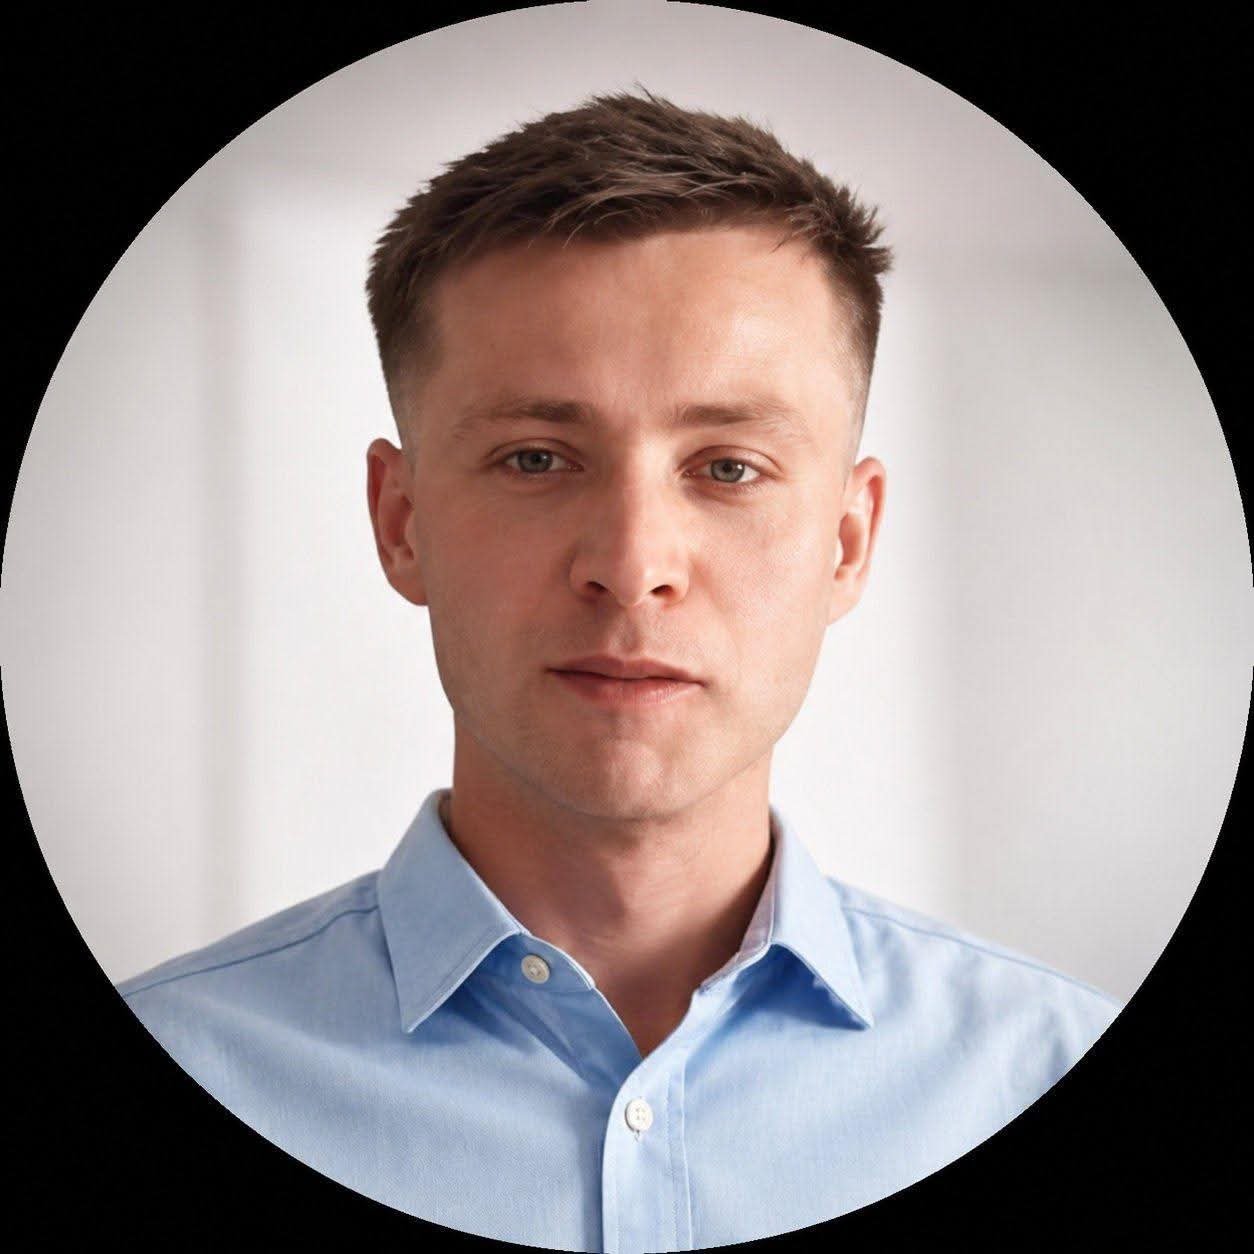
Dawid Balwierz — testy bezpieczeństwa z Etten-Leur.
Testuję aplikacje webowe, API i aplikacje mobilne dla ludzi, którzy są ich właścicielami, i zapisuję wyniki tak, żeby i właściciel, i deweloper dokładnie wiedzieli, co dalej robić. Po polsku, niderlandzku i angielsku, na miejscu w Holandii albo zdalnie w całej UE.
Jak tu trafiłem
Moja droga do tej pracy zaczęła się od coordinated vulnerability disclosure: zgłaszania problemów bezpieczeństwa firmom przez programy bug bounty i disclosure oraz odkrywania, jak duża część prawdziwej pracy dzieje się gdy coś zostanie znalezione — w jakości opisu, krokach reprodukcji i radach dotyczących naprawy.
To ukształtowało mój sposób pracy. Podatność zgłoszona niejasno, bez dowodów albo z wyolbrzymioną wagą, nie jest ustaleniem — jest opinią. Dlatego testuję z najmniejszym możliwym dowodem, dokumentuję każdy krok ze znacznikiem czasu i hashem, a wagę oceniam po wpływie na Twój biznes, a nie po punktacji skanera.
Druga połowa tej pracy to doprowadzenie sprawy do końca. Większość systemów, które dostaję do przeglądu, nie jest atakowana nowymi technikami; atakujący wchodzą przez powierzchnię, która wygląda na utwardzoną — z sekretem w publicznym pliku, identyfikatorem, któremu się ufa zamiast go sprawdzić, albo komponentem, którego nikt nie zaktualizował. To da się naprawić i warto to zautomatyzować, żeby zostało naprawione.
Konkretne informacje
- Siedziba
- Etten-Leur, 4871 CL, Holandia
- Obszar pracy
- Na miejscu w całej Holandii, zdalnie w UE i dla klientów w Polsce
- Usługi
- Testy penetracyjne, automatyzacja testów z pomocą AI, przegląd kodu i konfiguracji oraz budowa stron dla jednoosobowych działalności, agencji pracy i małych firm
- Realizacja stron
- Strony dla firm, jednoosobowych działalności i agencji pracy — gotowe i opublikowane w kilka dni od zamówienia; domena, hosting, HTTPS, formularze i strona prywatności w cenie
- Języki raportów
- Angielski, niderlandzki, polski
- Czas odpowiedzi
- Zapytania odpowiadam w ciągu jednego dnia roboczego
- Dostępność
- Projekty o ustalonym zakresie i umowy stałe; pilne przeglądy przed startem po uzgodnieniu
Jak pracuję
Dowody, nie opinie
Każde ustalenie ma ścieżkę reprodukcji, dowód z żądania i odpowiedzi oraz oznaczenie pewności. Czego nie potrafię odtworzyć, nie trafia do raportu jako fakt — trafia jako rzecz do zweryfikowania i jest tak opisane.
Prosty język dla właściciela
Nie musisz mieć zaplecza technicznego, żeby zdecydować, co naprawić najpierw. Podsumowanie wyjaśnia ryzyko językiem biznesu i ustawia punkty w kolejności priorytetów; załącznik techniczny jest dla osoby piszącej kod.
Zgoda przede wszystkim
Pisemny zakres, podpisany, z listą zasobów, oknem czasowym, źródłowym adresem IP i osobą, która może zatrzymać test. Bez podpisu nie wysyłam żadnego pakietu — bez wyjątków, choćby zlecenie było drobne.
Powściągliwość
Bez denial-of-service, bez utrwalania dostępu, nic nie zostaje po teście, żadne dane klientów nie są czytane ani kopiowane. Tam, gdzie ustalenie dałoby się pociągnąć znacznie dalej, zatrzymuję się na dowodzie wpływu i opisuję tę granicę.
Podmioty trzecie pozostają nietknięte
Operatorzy płatności, platformy chmurowe, dostawcy widgetów czatu, hosting i sklepy z aplikacjami są poza zakresem, chyba że sami dali na to pisemną zgodę. Ustalenia, które należą do nich, opisuję tak, żebyś mógł je przekazać dalej.
Weryfikacja poprawek w cenie
Zlecenie nie kończy się na raporcie. Kończy się wtedy, gdy poprawki zostaną ponownie przetestowane, a Ty masz pisemne oświadczenie, co jest zamknięte, a co wciąż otwarte.
Czego nie zrobię
- Testować systemu bez pisemnej zgody osoby, która go posiada lub kontroluje.
- Używać danych logowania znalezionych w publicznym kodzie, wyciekach albo kopiach zapasowych jako wejścia — takie rzeczy się zgłasza, nie wykorzystuje.
- Czytać, eksportować ani modyfikować prawdziwych danych klientów poza najmniejszym dowodem, jakiego wymaga ustalenie.
- Podnosić wagę, żeby raport wyglądał okazalej, albo ukrywać, które części systemu nie zostały przetestowane.
- Prowadzić testów obciążeniowych, stresowych ani denial-of-service bez osobnej pisemnej umowy.
- Obiecywać „czystego bill of health”. Wynik testu to dowód dotyczący okresu i określonego zakresu — nic więcej.
Doświadczenie
Praktyczne badania podatności i coordinated disclosure przez publiczne programy bug bounty i disclosure (HackerOne, Intigriti), obok pracy dla klientów: testy aplikacji webowych, API i mobilnych, przeglądy konfiguracji i utwardzania oraz automatyzacja bezpieczeństwa.
Druga strona tego samego rzemiosła to budowanie: strony dla jednoosobowych działalności, agencji pracy i małych firm w Holandii i w Polsce — strona jest tyle warta, ile jej bezpieczeństwo i łatwość utrzymania, więc wychodzą utwardzone i proste z założenia.
Po aktualne referencje, profile w programach albo konkretne pytanie techniczne napisz do mnie — odpowiem wprost, zamiast publikować twierdzenia, których nie mogę poprzeć dowodami.
Pracujesz nad czymś, co wymaga testów — albo zbudowania?
Do testu: wyślij zasoby, środowisko i termin. Do strony: powiedz, czym zajmuje się firma i jakich stron potrzebujesz, a dostaniesz dzień, w którym strona będzie online — zwykle w kilka dni od zamówienia. Jeśli żadna z tych odpowiedzi nie pasuje do Twojej sytuacji, powiem to i podpowiem, co pasuje.